Canonical
2 June 2026
Ubuntu 26.04 LTS 在安全方面的新增功能
Ubuntu 26.04 LTS 是我们安全设计最为完善的 LTS 版本之一。Ubuntu 26.04 LTS 并非单纯新增功能,而是通过同步提升系统各层级的安全基准,实现全方位安全强化,且全程无需中断部署或人工干预。通过“默认设置”聚焦安全核心,我们得以采用全新方式强化 Ubuntu 的安全性。本文将带您一览 Ubuntu 26.04 LTS 在安全方面的新增功能,包括:
- 真正可用于生产环境的硬件加密支持
- 具备后量子安全考量的默认加密设置
- 为客户机与主机端所有主流机密计算技术提供企业级支持
- 拒绝旧版 TLS 的 Web 服务器
- 持续推进安全敏感组件的“Rust 化”,并将 rust-coreutils 与 sudo-rs 的内存安全实施设为默认选项。
- 拒绝以 root 权限运行的身份服务
- 端到端强化固件和安全启动
- 通过一个控制平面,让上述所有特性在部署完成后,依然长期保持可见、可管可控及可审计状态
Ubuntu 26.04 LTS 为未来十年桌面端、服务器、机密虚拟机、云镜像及边缘系统的 Linux 部署,显著提升了默认安全基线。对于将 Ubuntu 作为安全基础进行标准化部署的企业而言,该版本是其业务构建的理想选择。
安全性不再仅限于安装阶段:安全中心升级为控制平面
以往,关键的安全决策(例如磁盘加密或安全启动策略)仅在安装系统时进行一次配置,此后便鲜少再被审视或修改。Ubuntu 26.04 LTS 改变了这一现状。
安全中心如今将这些关键的平台防护机制直观地呈现出来,使其在部署完成后依然可被检查与管理。管理员可以审查并管理:
- 基于 TPM 的全盘加密状态
- 恢复机制
- 安全启动状态
- 磁盘保护配置
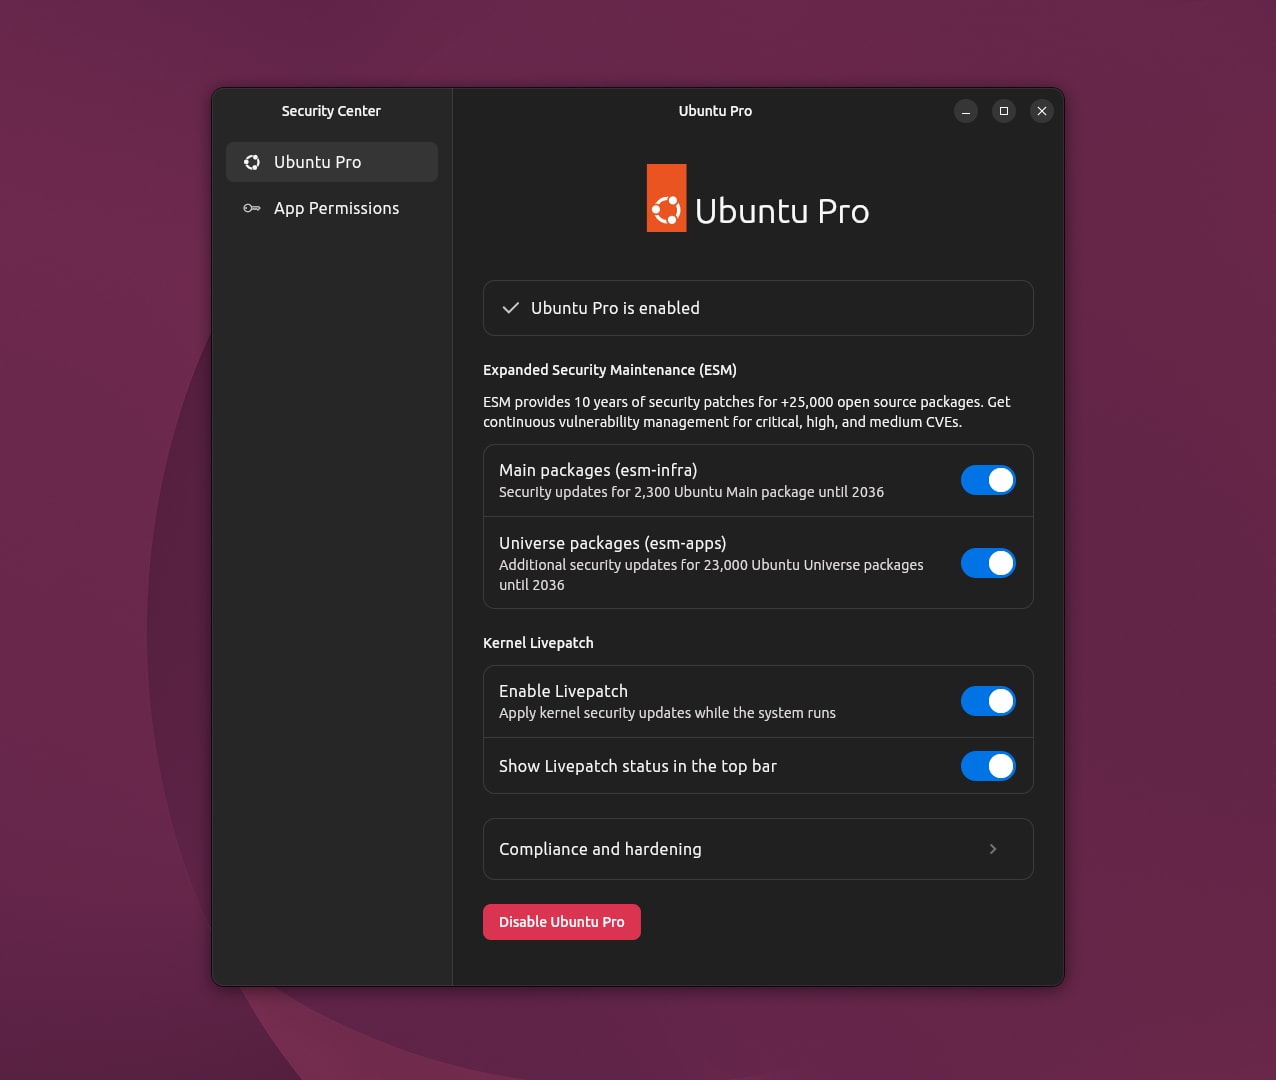
这标志着安全理念的转变:安全不再只是设置阶段的勾选项。而是贯穿全生命周期的责任。Ubuntu 26.04 LTS 让这份安全责任变得可视且可操作。对于受管理的桌面终端集群及企业环境而言,此举可减少安全盲区、提升可审计性。
基于 TPM 的全盘加密已准备好投入实际部署
基于 TPM 的全盘加密(FDE)在 Ubuntu 26.04 LTS 中正式全面可用。早在之前的版本中,我们就已引入该功能(需开启实验性标志),而随着 Ubuntu 26.04 LTS 的发布,我们已确定其运行稳健,完全满足企业级应用标准。本次发布的工作重点在于解决生产环境中真正关键的故障模式:
- 可预测固件更新期间的恢复密钥处理流程,并在可能导致系统异常的重启前提示用户
- 已在文档中明确说明已知的兼容性问题(例如 Absolute/Computrace),部署时必须予以考量
- 针对特定存储配置的所需内核模块,现已给出明确定义
这就是生产就绪的标准:减少未定义状态,降低更新过程中的意外风险,并厘清硬件边界。至此,基于硬件锚定的加密技术不再处于实验阶段;在 Ubuntu 26.04 LTS 中,它已成为主流安全机制。
机密计算:现已全面支持 SEV-SNP 与 TDX 的主机端与客户端
Ubuntu 26.04 LTS 全面集成主机与虚拟机支持,兼容 AMD SEV‑SNP 和 Intel TDX 两大技术,二者是定义未来机密云基础设施的核心技术。
该功能潜力巨大,意味着用户如今可运行由 CPU 直接对内存进行加密与完整性保护的虚拟机。
其他发行版仅提供部分相关功能。相比之下,Ubuntu 26.04 LTS 提供完整技术栈:内核、固件及配套工具均已集成,可直接部署使用。对于公有云服务商、受监管行业、AI 工作负载,以及所有重视数据主权的用户而言,Ubuntu 提供了一套全面的机密计算平台。
以内存安全基础强化安全核心
Ubuntu 26.04 LTS 延续了 Canonical 的审慎举措,通过对安全敏感组件进行“Rust 化改造”来强化系统安全,在技术成熟的场景下,使用 Rust 编写的内存安全替代方案替换传统实施。此次迁移采用分阶段推进方式,关键工具先在过渡版本中完成验证,待满足严格的就绪标准后,再纳入 LTS。
在本版本中,rust-coreutils 将作为系统核心工具集,sudo-rs 将成为默认的 sudo 实施。同时,传统的 GNU coreutils 与原始 sudo 仍予以保留,以确保兼容性与回退能力。
默认采用现代加密技术
Ubuntu 26.04 LTS 搭载 OpenSSH 10.2,逐步淘汰旧式加密算法,并同步更新更广泛的系统加密技术栈(含 OpenSSL)。
主要变更包括:
- 默认提供混合后量子密钥交换 (mlkem768x25519-sha256)
- 完全移除对 DSA 的支持
- 不再生成 DSA 主机密钥
- SSH 服务器不再读取 ~/.pam_environment,降低环境注入风险
无需切换迁移开关,即可直接使用现代密钥交换技术。这些功能现已默认启用。
身份和目录服务以更低的权限运行
Ubuntu 26.04 LTS 中部分最具价值的安全变更无法通过界面截图体现,只能在进程表格中查看。
- SSSD 现以专用 sssd 用户身份运行,而非 root 用户
- OpenLDAP 在 AppArmor 强制模式下运行
- 已改进 OpenLDAP 中的密码哈希配置,支持可调的 PBKDF2 迭代控制
此外,Ubuntu 26.04 LTS 引入了 authd 作为受支持的身份认证框架,支持通过 OpenID Connect 等现代标准与云身份提供商进行集成。
这使得 Ubuntu 桌面版与服务器版系统均可采用多重身份验证(MFA)、条件访问策略等现代身份验证方式,并与企业身份平台保持一致。
身份服务是高价值攻击目标。以低权限运行并实施强制隔离,可在遭受入侵时显著缩小攻击影响范围。获取附加组件
安全启动与固件强化
Ubuntu 26.04 LTS 更新了固件组件并强化了安全启动机制:
- 所有安全启动变体均启用 NX(禁止执行)保护
- 移除了传统 strictnx 变体,转而采用整合后的强化构建版本
- OVMF 固件包适配 AMD SEV、Intel TDX 等虚拟化安全技术
启动完整性是安全基础。该层级的安全加固可强化从固件到用户空间的信任链。
Web 服务与 TLS 默认设置进一步升级
Ubuntu 26.04 LTS 更新了其核心 Web 技术栈,并持续推进该发行版长期以来逐步淘汰传统 TLS 的进程。系统内置 Apache 2.4.66 和 Nginx 1.28.2,并将其默认打包配置与现代安全标准保持一致:Apache 默认禁用 TLS 1.0 和 1.1,而 Nginx 默认启用 TLS 1.2 和 TLS 1.3。
此项变更建立在先前 LTS 版本引入的 TLS 加固基础之上,确保底层加密库与开箱即用的 Web 服务器配置均严格遵循 RFC 8996 标准,该标准已正式废弃 TLS 1.0 与 1.1。
现代化内核与容器基线
Ubuntu 26.04 LTS 采用了现代上游 Linux 内核基线 7.0 以及最新的容器运行时。与安全相关的变更包括:
- 强化 cgroup 挂载选项(nsdelegate、memory_recursiveprot、memory_hugetlb_accounting)
- 更新的容器堆栈:
- containerd 2.2.1
- runc 1.4.0
- docker.io 29,支持 nftables 后端,默认采用 containerd 镜像存储
这确保了隔离语义与容器边界构建于现代化的底层基础之上。这对云原生工作负载尤为重要。
借助 AppArmor 实现应用隔离机制迭代升级
Ubuntu 通过持续完善系统强制访问控制框架 AppArmor,不断强化应用隔离能力。核心改进方向之一是为 Snap 应用提供面向用户的权限弹窗提示功能,旨在对应用访问文件、设备、网络接口等敏感系统资源实现更精细化、透明化的管控。
通过让这些访问决策更直观、明确,AppArmor 弹窗提示机制旨在提升安全性,同时增强用户对应用行为的认知。此功能目前作为实验性功能提供,尚未纳入 Ubuntu 26.04 LTS 的默认安全策略,体现了未来 Ubuntu 版本将进一步收紧应用沙箱机制、完善可追溯权限模型的整体发展方向。
Ubuntu 26.04 LTS 强势所在
Ubuntu LTS 版本确立了企业、政府、云服务提供商及设备制造商多年沿用的安全基准。Ubuntu 26.04 LTS 也不例外。
在过去数个版本迭代周期中,Ubuntu 已对其安全模型进行全面重构:更新加密体系、依托硬件建立信任、缩减核心服务权限,并将安全防护从安装程序拓展至可实际管控的层面。
随着 Ubuntu 26.04 LTS 的发布,这些变化将成为新的常态。请放心部署。