Canonical
20 December 2022
开源与网络安全:从预防到恢复
您刚安装了最新的防病毒软件,并且启用了全新的防火墙。您认为您的组织现在彻底安全、无懈可击了,对吗?
但现实是,世界上没有任何一款安全产品能够充分保护您的数据中心或企业免受安全威胁。由于攻击者和企业之间存在不对称问题,网络安全将是一个永远无法解决、始终都会存在的问题。应对这一问题的关键在于,要认识到,健全基础架构的构建之路是一个漫长且无止境的旅程。
那么,好的网络安全策略应该是什么样的呢?Canonical 虽不是网络安全供应商,但我们的任务同样是确保世界各地无数的组织免遭潜在攻击。我们处在软件供应链的第一个环节,我们非常重视这个角色。
本篇文章中将介绍不同的安全考虑因素如何帮助我们塑造设计产品的思路,以及在针对开源环境制定网络安全策略时应该考虑哪些因素。
预防即最好的治疗……
正如荷兰哲学家德西德里乌斯·伊拉斯谟在 1500 年提出的理论,比起专注于治疗,专注于预防的成本更低且效率更高。新冠肺炎疫情也向我们印证了这一点。这一原则同样适用于网络安全。
安全运营团队往往人手和资源双匮乏,因此对他们而言,重要的是将注意力集中在扑灭大火上,而不是观察烟雾信号、确定火灾发生在何处。要做到这一点,最好的办法是构建健康、有弹性且无漏洞的系统。而实际上,实现始终如一的加固和安全补丁策略对于 IT 团队来说是最困难的事情之一,对于小型团队而言尤其如此。
Canonical 认为,安全补丁和加固策略不应该只是经验丰富、资金充足的 IT 团队所专属。因此,我们特地推出了 Ubuntu Pro,让更多人获得安全支持。Ubuntu Pro 为所有 Ubuntu Universe 资源库中的软件包、实时内核补丁(live kernel patching)、加固自动化工具等,提供持续 10 年的安全更新。
需要注重预防的远远不止操作系统:Canonical Kubernetes 和 Microk8s 均默认实现 Center For Internet Security (CIS) 加固配置文件。与此同时,我们正在研发 ROCKs 镜像,即攻击面尽可能最小化的最小加固型容器镜像。
我们应谨记一个原则,高高的城墙和深深的护城河并不能确保城池永久安全。然而,在一个大多数公司都敞开大门、无人值守的世界里,确立稳固的加固和安全补丁策略可以有力地阻止普通的、简单的威胁行为者轻易入侵您的系统。
……检测、响应和恢复同样重要!
当攻击者入侵时会发生什么?我们知道,即使是最复杂的管控措施最终也可能会失败,因此,当攻击者入侵时,确保威胁得到遏制并尽快恢复操作至关重要。
我们与领先的安全供应商合作,尽一切力量帮助您应对检测和响应挑战,并且构建了 software operators,帮助您解决难题,实现跨越最热门开源应用程序的常见操作自动化。
从 Tenable Nessus 等漏洞管理平台到 Microsoft Defender 等恶意软件检测系统,再到 Aqua Security Canonical 等基础架构安全工具,这些产品与领先的网络安全供应商长期保持合作,这样能够确保他们了解各系统的内部工作原理(因而能够很好地区分正常和意外行为),并且熟知所有可用的补丁和漏洞。
重建基础架构往往是基础架构遭到破坏后最大的一项挑战。运行方面的知识通常集中在少数关键人员身上,而且所涉及的大量人为操作步骤意味着过程耗时长且会导致不一致的结果。利用 Juju 和 charmed operators,管理员可以取回对环境的掌控权。Charms 不仅可以让您轻松重新部署复杂的系统,还可以让您轻松管理所有的第二日操作,如备份、扩展和恢复。将运行知识编写到软件中还意味着需要访问环境的管理员更少,这样可以有效地减少攻击面,提高安全性。
记住,安全失于集成
在数学中,1 + 1 总是等于 2,然而在网络安全方面并非如此。将两款单独的安全的产品组合在一起并不能保证系统安全。同样地,如果一款产品存在漏洞,这并不意味着组合后的系统就会被攻破。
企业组织和网络安全从业者在谈论其产品的安全功能时,常常会稍显惭愧,这些产品仿佛是孤立存在的或是部署在干净全新的环境中。然而,事实却大相径庭:所有新的基础架构都需要与遗留系统、过时系统等许多其他系统共存并集成。唯一可行的办法就是深度防御。
Canonical 将这一需求视为重中之重:我们打造了一款纵向集成的产品,涵盖从您在裸机上部署的操作系统、到容器镜像、再到使用 Juju 实现应用程序自动化的一切内容。在测试安全性和可靠性时,我们不仅要确保产品本身性能良好,还要确保不同产品一起部署时能够更好地工作。
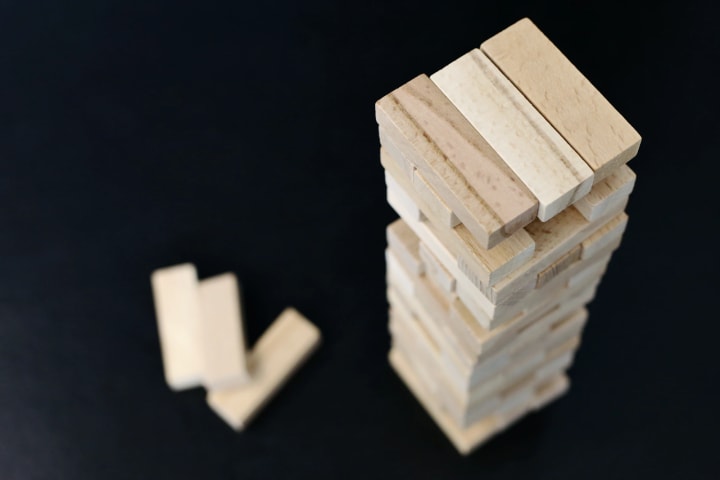
我们也意识到,任何公司完全基于 Canonical 的产品运行其所有基础架构是不现实的。因此我们将基础架构堆栈视为一个巨大的积木塔。如果从顶部移走一块积木,其他的一些积木可能会掉落。但是,如果尝试从底部移除一块积木,整个塔倒塌的几率就会成倍增加。一切事物都是相互关联的,我们也因此在基础架构、容器和操作系统层面大举投入,降低问题蔓延到堆栈多个层面的可能性。
想要了解关于开源安全的更多信息?
如果您想了解关于该主题的更多信息,您可以观看下方网络研讨会视频(英文讲者,总长 21 分钟)。視頻中探討:
- 希望采用开源软件的公司所面临的安全挑战
- 为什么公司需要采用纵深防御(defence in depth)保护基础架构
- Canonical 如何在内部实践、以及设计产品时解决这些问题
也欢迎随时联系我们,了解关于 Canonical 产品安全功能、以及它们如何帮助实现您的网络安全策略。